Formule 1
Essentiel
Sophos EDR · Sophos Endpoint (Intercept X)
- Protection des postes et des serveurs
- Détection des comportements suspects
- Isolement d’un poste infecté
Sur devis
Demander un devisPartenaire Sophos · Cybersécurité managée
Une attaque commence souvent par un geste banal : un e-mail piégé, un mot de passe volé, une pièce jointe ouverte. Netuse, Partenaire Sophos, déploie Sophos EDR pour protéger vos postes de travail et, selon la formule, fait surveiller vos alertes 24h/24.
Faire le diagnostic cybersécurité gratuitWhatsApp : +216 99 645 119
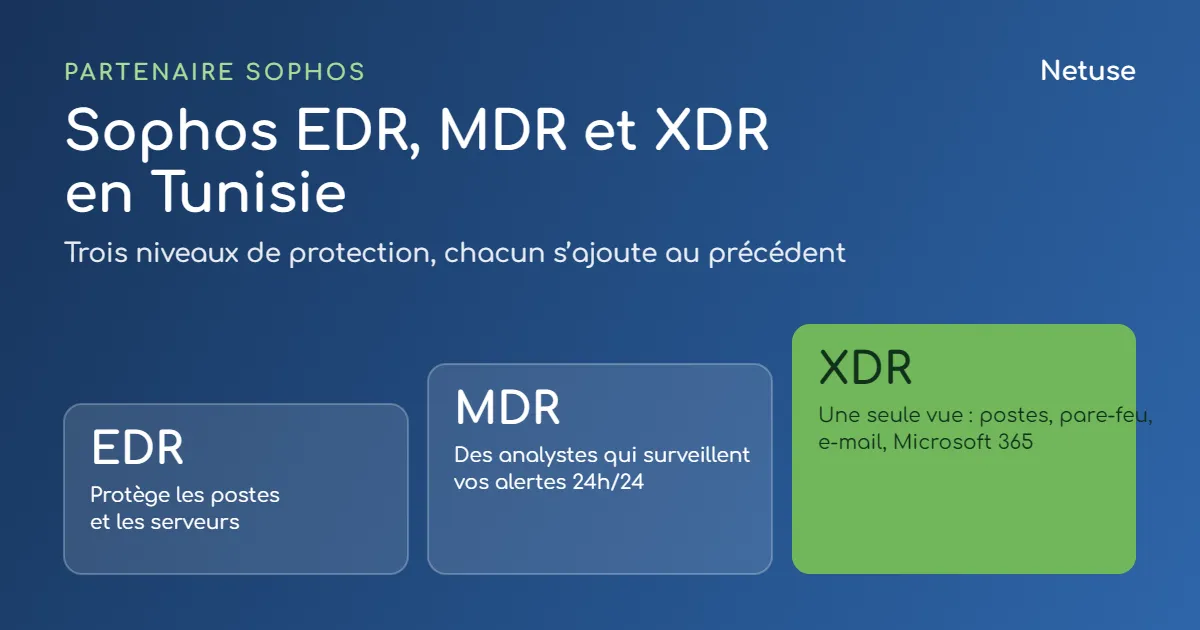
Trois niveaux, chacun s’ajoute au précédent.
Le constat
Votre pare-feu garde la porte d’entrée du réseau. Mais les attaques actuelles trouvent d’autres chemins, et elles se jouent sur les postes de travail.
Un e-mail piégé ou un mot de passe volé suffit. Le ransomware s’exécute ensuite sur l’ordinateur, puis cherche à gagner les serveurs et les sauvegardes.
Sans équipe sécurité interne, une alerte du vendredi soir attend le lundi matin. Beaucoup d’attaques sont lancées la nuit ou le week-end.
Assureurs cyber, donneurs d’ordre et auditeurs demandent de plus en plus la preuve que vos postes sont protégés et surveillés.
Comprendre
Quatre sigles, quatre niveaux de protection. Chaque niveau ajoute une capacité. Chez Netuse, Sophos EDR est la base du parcours : le MDR et le XDR s’y ajoutent.
| Ce que chaque niveau apporte | Antivirus | EDR | MDR | XDR |
|---|---|---|---|---|
| Bloque les menaces connues | Oui | Oui | Oui | Oui |
| Repère les comportements suspects | Limité | Oui | Oui | Oui |
| Permet d’enquêter et d’isoler un poste | Non | Oui | Oui | Oui |
| Analystes qui réagissent 24h/24 | Non | Non | Oui | En option |
| Vue unique : postes, pare-feu, e-mail, Microsoft 365 | Non | Non | Limité | Oui |
| Notre formule Netuse | — | Essentiel | Protégé | Complet |
OuiLimité ou en optionNon
MDR et XDR s’appuient sur l’EDR. Le XDR seul reste un outil à surveiller : les analystes arrivent avec le MDR. Notre formule Complet associe XDR et MDR.
Nos solutions
Un parcours en trois niveaux. Vous démarrez par Sophos EDR et vous montez quand votre besoin grandit.
Niveau 1 · EDR
Protège vos postes et vos serveurs contre les ransomwares et l’exploitation de failles. Détecte les comportements suspects, bloque l’attaque et permet d’isoler l’ordinateur concerné.
Idéal pour les PME qui veulent une base solide.
Niveau 2 · MDR
Selon Sophos, son équipe MDR est disponible 24h/24, 7j/7. Elle enquête sur vos alertes et agit pour stopper la propagation d’une attaque. Selon le niveau de service, elle va jusqu’à l’élimination complète de la menace.
Idéal pour les entreprises sans équipe sécurité interne.
Niveau 3 · XDR
Réunit les postes, le pare-feu, l’e-mail et Microsoft 365 dans une seule console. Vous retracez l’attaque de bout en bout, au lieu de jongler entre plusieurs outils.
Idéal pour les entreprises qui utilisent Microsoft 365 et un pare-feu.
Compatible
Fortinet protège votre réseau. Sophos EDR protège vos postes et ajoute la détection et la réponse. Selon Sophos, ses offres XDR et MDR reçoivent les alertes des pare-feu Fortinet FortiGate et de Microsoft 365.
Vous gardez ce que vous avez déjà.
¹ Gartner®, Magic Quadrant for Endpoint Protection, D. Mishra, E. Mirolyubov, N. Patel, 26 mai 2026. Gartner ne recommande aucun éditeur, produit ou service cité dans ses publications et ne conseille pas de ne retenir que les éditeurs les mieux notés. GARTNER et Magic Quadrant sont des marques de Gartner, Inc. et/ou de ses filiales.
Nos formules
Chaque formule est proposée sur devis, selon le nombre d’utilisateurs. Nous précisons le tarif après l’audit gratuit.
Formule 1
Sophos EDR · Sophos Endpoint (Intercept X)
Sur devis
Demander un devisNotre choix si vous n’avez pas d’équipe sécurité.
Formule 2
EDR + MDR
Tout Essentiel, plus :
Sur devis
Demander un devisFormule 3
XDR + MDR
Tout Protégé, plus :
Sur devis
Demander un devisToutes les formules sont déployées et paramétrées par Netuse. Le niveau MDR (Essentials ou Complete), les licences Sophos exactes et le périmètre de support sont confirmés dans votre devis.
Notre méthode
Nous venons chez vous. Nous recensons vos postes, vos protections actuelles et vos risques. Rapport détaillé sous 5 jours, gratuit et sans engagement.
Nous choisissons la formule qui correspond à votre risque, pas la plus chère. Nombre d’utilisateurs, serveurs, outils déjà en place : tout compte.
Nous installons et paramétrons Sophos EDR sur vos postes et vos serveurs, en limitant l’impact sur vos équipes.
Nous suivons vos alertes et assurons le support (helpdesk N1 à N3). Nous intervenons sous 2 h sur incident critique, sous contrat. Avec le MDR, les analystes Sophos surveillent aussi 24h/24.
En pratique
Un exemple vaut mieux qu’un long discours. Voici, en quatre temps, ce que fait un EDR comme Sophos EDR quand une pièce jointe piégée est ouverte sur un poste de travail.
Sophos EDR observe le comportement des programmes. Un document qui lance soudain des commandes inhabituelles, ou qui chiffre des fichiers en masse, déclenche une alerte.
Selon Sophos, la protection arrête les comportements typiques d’un ransomware. Le poste concerné peut être isolé du réseau, pour que l’attaque n’atteigne pas vos serveurs ni vos sauvegardes.
Vous voyez ce qui s’est passé : quel fichier, quel utilisateur, quelles actions. Avec le MDR, ce sont les analystes Sophos qui enquêtent, 24h/24, selon Sophos.
Selon votre contrat, Netuse vous accompagne pour remettre le poste en service, vérifier qu’aucun autre ordinateur n’est touché et corriger ce qui a permis l’attaque.
Aucun outil n’arrête toutes les attaques. L’intérêt d’un EDR est de les voir tôt, de limiter les dégâts et de garder la trace de ce qui s’est passé.
Bien choisir
Nous ne recommandons pas la formule la plus chère, mais celle qui correspond à votre risque. Voici nos repères avant l’audit.
Pour une entreprise qui a déjà quelqu’un pour suivre les alertes, comme un responsable informatique interne ou un contrat d’infogérance. Vous gagnez une protection moderne des postes et des serveurs.
Pour une entreprise sans équipe sécurité, ou qui ne peut pas surveiller les alertes la nuit et le week-end. Les analystes Sophos MDR prennent le relais.
Pour une entreprise qui utilise Microsoft 365 et un pare-feu, et qui veut tout voir au même endroit pour retracer une attaque de bout en bout.
Votre situation est entre deux ? C’est normal. L’audit gratuit sert à trancher, sans engagement.
Pas seul face aux attaques
La sécurité se construit en couches. Sophos EDR protège vos postes et vos serveurs, mais il travaille avec le reste de votre dispositif, pas à sa place.
Si une attaque réussit malgré tout, une copie saine et hors d’atteinte vous permet de redémarrer. L’EDR limite les dégâts, la sauvegarde vous permet de reprendre.
Le pare-feu contrôle ce qui entre et sort de votre réseau. Il reste indispensable, et il se complète avec la protection des postes.
Beaucoup d’attaques commencent par un message trompeur. Quelques conseils simples donnés à vos collaborateurs réduisent le risque, quel que soit l’outil.
Pendant l’audit, nous regardons ces trois couches ensemble : l’état de vos sauvegardes, la configuration de votre pare-feu et les habitudes de vos équipes. Vous repartez avec des priorités claires, classées par risque, et pas avec une simple liste d’achats.
Avec Netuse
Vous n’achetez pas seulement une licence. Vous avez un interlocuteur à Tunis pour que la protection fonctionne vraiment au quotidien.
Un outil de sécurité n’est utile que si quelqu’un le suit. Nous répondons vite, nous expliquons simplement et nous ne vous laissons pas seul face à une console pleine d’alertes. C’est notre façon de travailler depuis 2007, avec des entreprises tunisiennes de toutes tailles.
Pourquoi Netuse
Netuse est Partenaire Sophos et déploie Sophos EDR. Nous commençons par un audit et nous vous recommandons ce dont vous avez besoin, pas plus. Un interlocuteur unique, à Tunis, pour déployer, superviser et dépanner.
Secteurs
Les risques ne sont pas les mêmes partout. Voici ce que nous regardons en priorité.
Données clients sensibles et exigences de preuve. Sophos EDR avec MDR garde une trace de chaque incident et accélère la réponse.
Dossiers patients et postes partagés. Une protection qui limite l’impact sur le travail des équipes soignantes.
Postes de supervision et serveurs métiers. Un arrêt de production coûte cher : détecter tôt évite d’en arriver là.
Caisses, boutique en ligne, données clients. Vous protégez plusieurs sites depuis une seule console.
Cabinets, conseil, juridique : vos clients vous confient des données confidentielles. Avec le XDR, Microsoft 365 et le télétravail restent visibles.
Ressources
Le pare-feu protège l’entrée du réseau, Sophos EDR protège les postes.
Un ransomware vise aussi vos sauvegardes. Gardez une copie hors d’atteinte.
Messagerie, Teams et sécurité : ce que Sophos vient compléter.
Helpdesk N1 à N3 et supervision, sous contrat.
15 questions et un score sur 100.
Nos conseils pour protéger votre entreprise.
FAQ
Un antivirus bloque ce qu’il connaît déjà. Un EDR observe aussi le comportement des programmes sur chaque poste. Il repère une attaque nouvelle, garde la trace de ce qui s’est passé et permet d’isoler l’ordinateur. Aucun outil ne garantit une protection à 100 %, mais l’EDR aide à détecter plus tôt et à réagir plus vite.
Les deux se complètent. Le pare-feu protège le réseau et ses accès. Mais un e-mail piégé, un ordinateur portable hors du bureau ou un mot de passe volé ne passent pas toujours par lui. Sophos EDR protège chaque poste et ajoute la détection. Selon Sophos, le XDR et le MDR savent aussi recevoir les alertes des pare-feu Fortinet FortiGate.
Cela dépend de votre situation. Defender peut suffire à certaines entreprises, surtout si quelqu’un surveille ses alertes. Sophos EDR devient utile si personne ne les regarde, ou si vous voulez une vue commune avec le pare-feu. Selon Sophos, ses offres XDR et MDR s’intègrent à Microsoft 365 et à Microsoft Defender. Notre audit gratuit permet de trancher, sans vous vendre plus que nécessaire.
Oui, c’est son rôle. Les analystes Sophos surveillent vos alertes 24h/24 et agissent pour contenir une attaque. Selon le niveau de service, ils vont jusqu’à l’élimination complète de la menace. Netuse reste votre interlocuteur local : nous déployons, nous suivons et nous intervenons sous 2 h sur incident critique, sous contrat.
Le prix dépend de la formule et du nombre d’utilisateurs. Chaque formule est proposée sur devis. Pour un chiffrage précis, nous commençons par l’audit informatique gratuit : rapport détaillé sous 5 jours, sans engagement.
Dans la plupart des cas, l’EDR prend la place de l’antivirus : deux outils de protection sur le même poste peuvent se gêner. Nous le vérifions pendant l’audit, poste par poste, avant tout changement.
Cela dépend du nombre de postes et de serveurs, et de ce qui est déjà installé. Nous vous donnons un calendrier après l’audit, avec un déploiement par étapes pour limiter l’impact sur le travail de vos équipes.
Avec le MDR, les analystes Sophos surveillent vos alertes 24h/24 et agissent pour contenir une attaque, selon Sophos. Sans MDR, l’alerte reste visible dans la console jusqu’à ce que quelqu’un la traite. C’est pourquoi nous conseillons le MDR aux entreprises sans équipe sécurité.
Oui, nos formules prévoient la protection des postes et des serveurs. Nous recensons vos serveurs pendant l’audit pour prévoir les licences adaptées à votre environnement.
Oui. Nous adaptons la formule à votre taille et à votre risque, sans vous vendre plus que nécessaire. Une petite structure sans équipe informatique est souvent la première à profiter d’un MDR, car personne n’a le temps de surveiller les alertes.
Nous venons chez vous, nous examinons vos postes et votre protection, puis nous vous remettons un rapport détaillé sous 5 jours. Sans engagement.
Sophos, Intercept X et Gartner sont des marques de leurs propriétaires respectifs. Netuse est Partenaire Sophos. Les informations attribuées à Sophos proviennent de ses communiqués et de sa documentation, consultés en octobre 2026.